

ওয়েব৩-এ বায়োমেট্রিক গোপনীয়তা: ইন্টারলিঙ্ক কীভাবে জেডকে-প্রুফসের মাধ্যমে মুখের ডেটা সুরক্ষিত রাখে (২০২৬)
Aug 20, 2026
প্রযুক্তি
যখন আপনি কোনো Web3 অ্যাপ্লিকেশনে ফেসিয়াল ভেরিফিকেশন সম্পন্ন করেন, তখন আপনার বায়োমেট্রিক ডেটার কী হয়, তা নিয়ে প্রশ্ন জাগা স্বাভাবিক। "আমার মুখ কি কোথাও সংরক্ষণ করা হচ্ছে?" বা "এই ডেটা কি ফাঁস বা বিক্রি হয়ে যেতে পারে?"- এর মতো প্রশ্নগুলো সাধারণ এবং যুক্তিসঙ্গত উদ্বেগ।
এই নির্দেশিকাটি ব্যাখ্যা করে যে, ভেরিফিকেশনের সময় ইন্টারলিঙ্ক ঠিক কীভাবে মুখের ডেটা প্রসেস ও সুরক্ষিত রাখে । এই সিস্টেমটি দুটি প্রধান প্রযুক্তি ব্যবহার করে: অন-ডিভাইস প্রসেসিং এবং জিরো-নলেজ প্রুফস (ZKP)। এই প্রযুক্তিগুলো একত্রে কাজ করে এটি নিশ্চিত করে যে আপনার বায়োমেট্রিক ডেটা সর্বদা ব্যক্তিগত এবং আপনার নিয়ন্ত্রণে থাকে।
যাচাইকরণের সময় ইন্টারলিঙ্ক কীভাবে বায়োমেট্রিক ডেটা সুরক্ষিত রাখে
গোপনীয়তা মডেলটি বোঝার জন্য, আপনার মুখ স্ক্যান করার মুহূর্ত থেকে কী ঘটে তা দেখা সহায়ক। সম্পূর্ণ প্রক্রিয়াটি ডেটা ফাঁসের ঝুঁকি কমানো এবং নিরাপত্তা সর্বোচ্চ করার জন্য ডিজাইন করা হয়েছে।
যাচাইকরণ প্রক্রিয়াটি সম্পূর্ণভাবে আপনার ফোনেই সম্পন্ন হয়।
যখন আপনি ইন্টারলিঙ্ক অ্যাপে ‘প্রুফ অফ পার্সনহুড’ সম্পন্ন করেন, তখন সম্পূর্ণ প্রক্রিয়াটি আপনার ফোনের সুরক্ষিত হার্ডওয়্যারের ভেতরেই সম্পন্ন হয়। এটি প্রচলিত সিস্টেমগুলো থেকে একটি মৌলিক পার্থক্য, যেখানে বায়োমেট্রিক ডেটা কেন্দ্রীয় সার্ভারে আপলোড করা হয়।
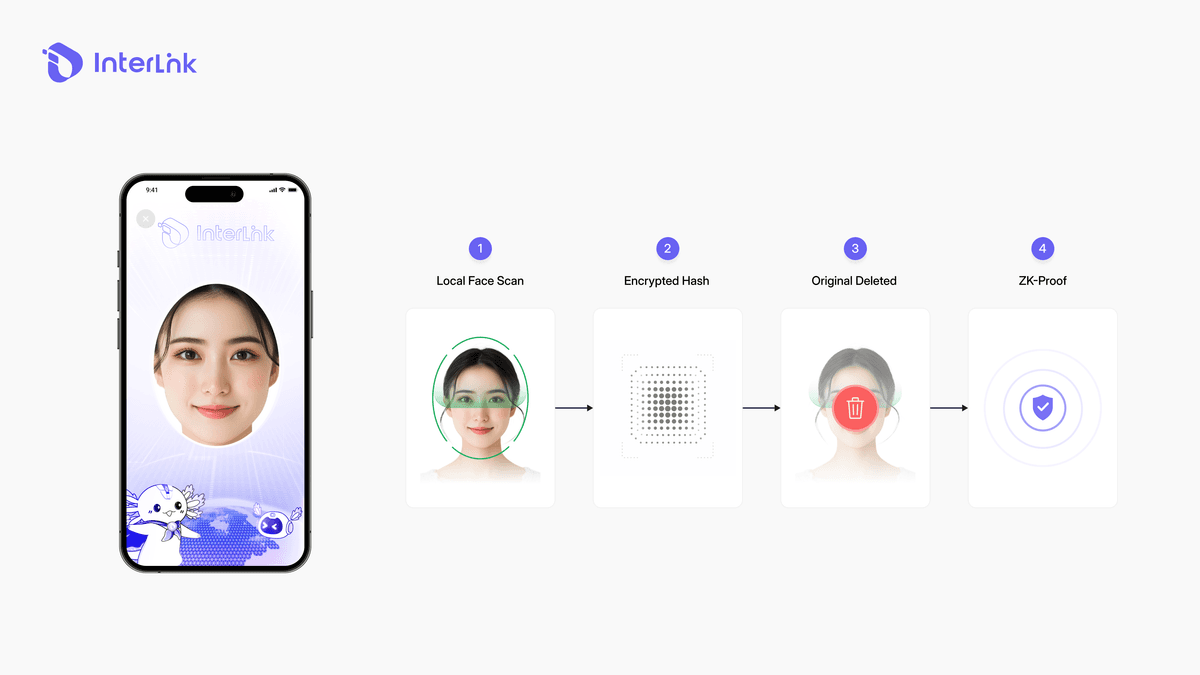
- ধাপ ১ - স্থানীয় মুখমণ্ডল স্ক্যানিং: ডিভাইসের সুরক্ষিত হার্ডওয়্যার ব্যবহার করে আপনার মুখ স্থানীয়ভাবে স্ক্যান করা হয়। iOS ডিভাইসে একে সিকিউর এনক্লেভ (Secure Enclave) এবং অ্যান্ড্রয়েড ডিভাইসে ট্রাস্টজোন (TrustZone) বলা হয়। এগুলি হলো বিশেষায়িত নিরাপত্তা চিপ, যা মূল অপারেটিং সিস্টেম থেকে বিচ্ছিন্নভাবে এবং নিরাপদে সংবেদনশীল ডেটা প্রক্রিয়াকরণের জন্য ডিজাইন করা হয়েছে।
- ধাপ ২ - এনক্রিপ্টেড হ্যাশে তাৎক্ষণিক রূপান্তর: আপনার মুখের মূল ছবিটি অবিলম্বে একটি গাণিতিক উপস্থাপনায় রূপান্তরিত হয়। একে এনক্রিপ্টেড হ্যাশ বলা হয়। এই পর্যায়ে, মূল ফটো বা ভিডিও ফাইলটি ডিভাইস থেকে মুছে ফেলা হয়। মূল ছবিটি পুনর্গঠন করার জন্য হ্যাশটিকে বিপরীত করা যায় না।
- ধাপ ৩ - মূল ডেটা মুছে ফেলা: মূল ফটো বা ভিডিওটি একবারে মুছে ফেলা হয় এবং এটি আপনার ডিভাইস থেকে কখনও যায় না। এর কোনো ব্যাকআপ, ক্লাউড স্টোরেজ বা সার্ভারে আপলোড হয় না। মুছে ফেলার প্রক্রিয়াটি তাৎক্ষণিক এবং স্থায়ী।
- ধাপ ৪ - জিরো-নলেজ প্রুফ তৈরি: আপনি যে একজন অনন্য, জীবিত মানুষ, তা নিশ্চিত করার জন্য শুধুমাত্র একটি ক্রিপ্টোগ্রাফিক প্রমাণ তৈরি করা হয়। এই প্রমাণে কোনো মুখের তথ্য থাকে না। এতে কেবল একটি গাণিতিক নিশ্চিতকরণ থাকে যে যাচাইকরণটি সফল হয়েছে।
মূল ধারণা: ডিভাইসে প্রসেসিং বনাম কেন্দ্রীভূত ক্লাউড স্টোরেজ
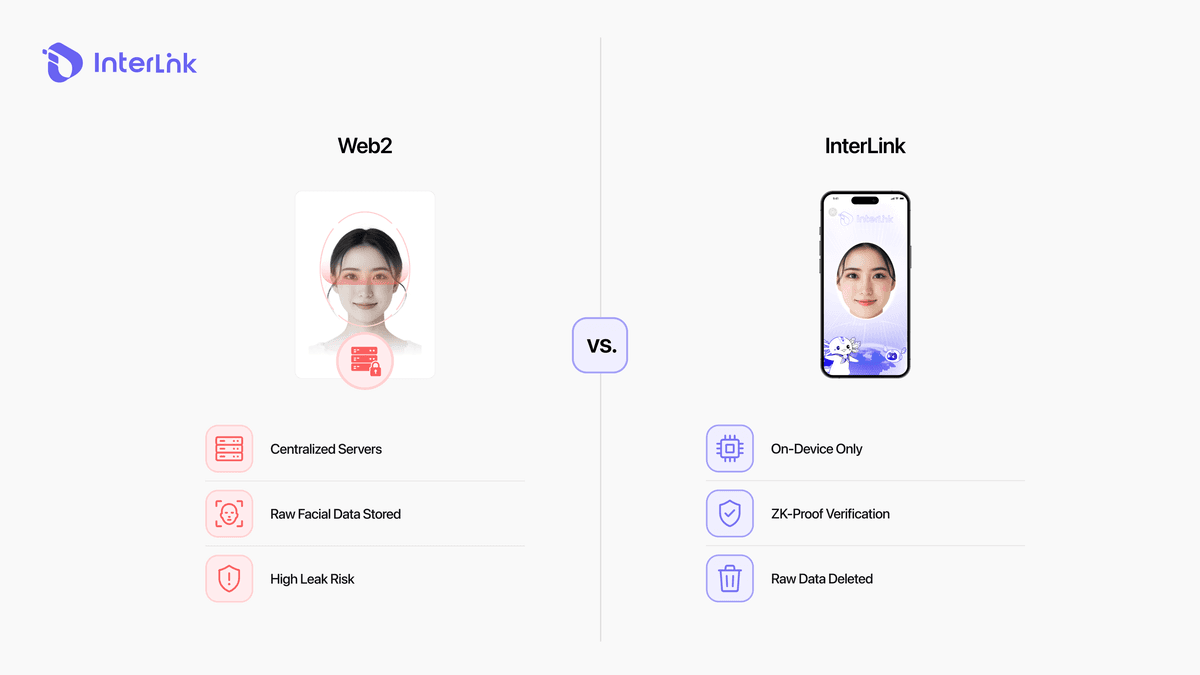
মূল পার্থক্যটি হলো ডেটা কোথায় প্রসেস করা হয়। প্রচলিত ওয়েব২ সিস্টেমে, বায়োমেট্রিক ডেটা প্রায়শই কেন্দ্রীভূত সার্ভারে আপলোড করা হয়। এটি একটি একক ব্যর্থতার ঝুঁকি তৈরি করে। যদি সার্ভারটি হ্যাক হয়, তবে মুখের সমস্ত ডেটা ফাঁস হয়ে যেতে পারে।
ইন্টারলিঙ্ক একটি ভিন্ন পদ্ধতি অবলম্বন করে। সমস্ত বায়োমেট্রিক প্রক্রিয়াকরণ আপনার ডিভাইসেই সম্পন্ন হয়। কোনো কোম্পানির সার্ভার নেই, কোনো ক্লাউড স্টোরেজ নেই, এবং আপনার ছবি বিক্রি বা ফাঁস হওয়ার কোনো ঝুঁকিও নেই। সবকিছু আপনার ফোনেই থাকে। এই পদ্ধতিটি আপনার সবচেয়ে সংবেদনশীল তথ্যের জন্য কোনো তৃতীয় পক্ষকে বিশ্বাস করার প্রয়োজনীয়তা দূর করে।
ইন্টারলিঙ্কে জিরো-নলেজ প্রুফ (ZKP) বলতে কী বোঝায়?
জিরো-নলেজ প্রুফ হলো একটি ক্রিপ্টোগ্রাফিক পদ্ধতি, যা এক পক্ষকে কোনো অতিরিক্ত তথ্য প্রকাশ না করেই অন্য পক্ষের কাছে কোনো কিছু প্রমাণ করার সুযোগ দেয়। এটি এমন একটি উপায়, যার মাধ্যমে কোনো দাবির সমর্থক মূল ডেটা শেয়ার না করেই সেই দাবিটি যাচাই করা যায়।
ইন্টারলিঙ্কে ZKP কীভাবে কাজ করে
ইন্টারলিংকের আনুষ্ঠানিক শ্বেতপত্র অনুসারে, জিরো-নলেজ প্রুফ নেটওয়ার্ককে একটি সুনির্দিষ্ট বিবৃতি যাচাই করার সুযোগ দেয়:
ইনি একজন অনন্য, জীবন্ত মানুষ, যাঁর নাম আগে নথিভুক্ত করা হয়নি।
প্রমাণটি তিনটি বিষয় নিশ্চিত করে:
আপনি জীবন্ত থাকার পরীক্ষায় উত্তীর্ণ হয়েছেন (আপনি একজন বাস্তব, জীবিত ব্যক্তি)।
আপনার বায়োমেট্রিক তথ্য একটি অনন্য পরিচয় তৈরি করে।
এই পরিচয়টি আগে কখনো নিবন্ধিত হয়নি।
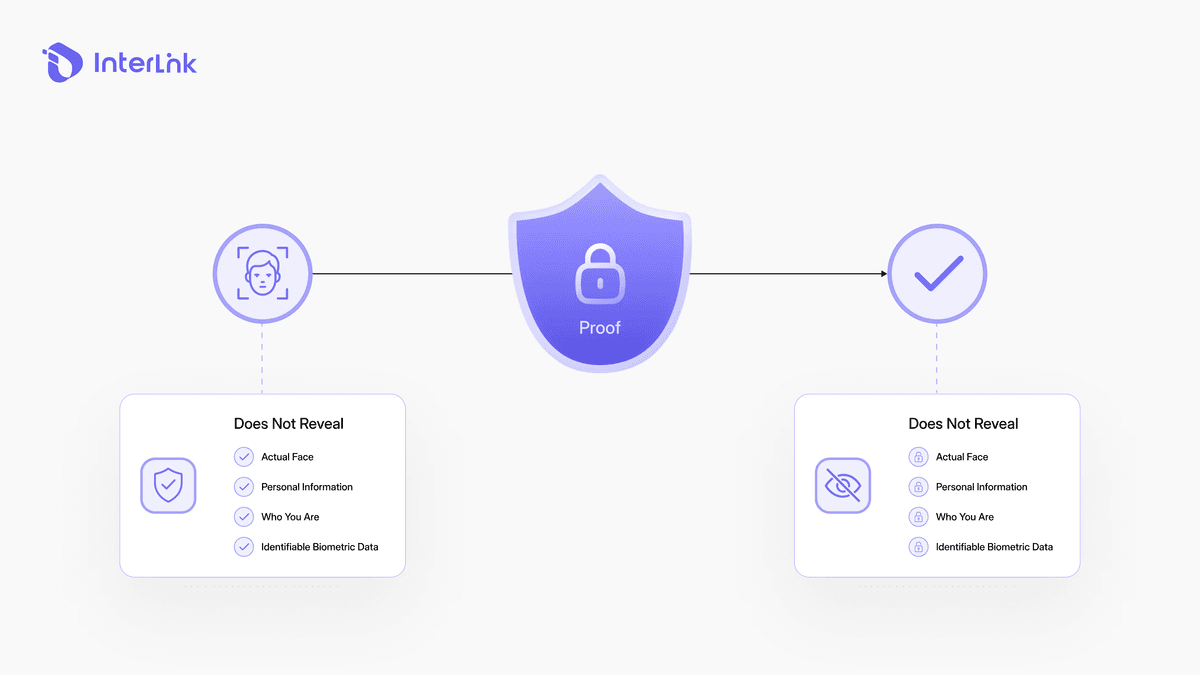
ZKP যা প্রকাশ করে না
প্রমাণটি প্রকাশ করে না:
তোমার আসল চেহারা
যেকোনো ব্যক্তিগত তথ্য
আপনি কে
যেকোনো শনাক্তযোগ্য বায়োমেট্রিক ডেটা
শুধুমাত্র গাণিতিক প্রমাণ ব্যবহার করা হয়। আপনার আসল চেহারা আপনার ডিভাইসে গোপন থাকে। আপনি দেখতে কেমন তা না দেখেই সিস্টেমটি আপনার অনন্যতা যাচাই করে।
মূল ধারণা: গোপনীয়তা-সংরক্ষক পরিচয়
জেডকেপি ডিজিটাল পরিচয়ের ক্ষেত্রে এক বিরল সমন্বয় সম্ভব করে: সম্পূর্ণ গোপনীয়তার সাথে শক্তিশালী যাচাইকরণ। আপনি প্রমাণ করেন যে আপনি একজন মানুষ। সিস্টেমটি এর বাইরে আর কিছুই শেখে না। এটি এমন একটি সমন্বয় যা বেশিরভাগ পরিচয় প্রকল্প এখনও দিতে পারে না। ডিজিটাল যুগে পরিচয় যাচাইকরণ পদ্ধতিতে এটি একটি উল্লেখযোগ্য অগ্রগতি।
ব্যক্তিসত্তার প্রমাণের জন্য কেন ZK-প্রমাণের প্রয়োজন হয়
ব্যক্তিসত্তার প্রমাণ হলো সেই ব্যবস্থা যা নিশ্চিত করে যে প্রত্যেক ব্যবহারকারী একজন স্বতন্ত্র মানুষ। কিন্তু জেডকে-প্রুফস ছাড়া, এর জন্য বায়োমেট্রিক ডেটা কেন্দ্রীয়ভাবে সংরক্ষণ করার প্রয়োজন হবে। এটি গোপনীয়তার ঝুঁকি এবং নিরাপত্তা দুর্বলতা উভয়ই তৈরি করে।
কেন্দ্রীভূত স্টোরেজের সমস্যা
পুরোনো ওয়েব২ যুগে, মুখের তথ্য প্রায়শই কেন্দ্রীভূত ডেটাবেসে সংরক্ষণ করা হতো। একটিমাত্র লঙ্ঘনের ফলেই লক্ষ লক্ষ মুখ ফাঁস বা বিক্রি হয়ে যেতে পারে। বড় বড় কোম্পানির ক্ষেত্রে এমন ঘটনা বহুবার ঘটেছে। এর পরিণতি মারাত্মক এবং দীর্ঘস্থায়ী হতে পারে।
কোনো কোম্পানির উদ্দেশ্য ভালো থাকলেও, কেন্দ্রীভূত ডেটা স্টোরেজ আক্রমণকারীদের জন্য একটি লোভনীয় লক্ষ্যবস্তু তৈরি করে। একবার ডেটা ফাঁস হয়ে গেলে তা আর পুনরুদ্ধার করা যায় না।
ইন্টারলিঙ্ক কীভাবে ঝুঁকি দূর করে
ইন্টারলিঙ্ক মডেলটিকে সম্পূর্ণ উল্টে দেয়:
মুখমণ্ডলের কোনো কেন্দ্রীয় ডেটাবেস নেই।
কোনো কাঁচা বায়োমেট্রিক ডেটা কখনোই আপনার ফোন থেকে বাইরে যায় না।
জেডকে-প্রুফ নজরদারি-ধাঁচের তথ্য সংগ্রহকে অসম্ভব করে তোলে।
প্রত্যেক প্রকৃত মানুষের জন্য যাচাইকরণ বিনামূল্যে থাকে।
সিস্টেমটির আপনার মুখমণ্ডল সংরক্ষণ করার প্রয়োজন নেই, কারণ এর শুধু আপনার স্বাতন্ত্র্য যাচাই করাই যথেষ্ট। জেডকেপি (ZKP) ডেটা সংরক্ষণের সাথে জড়িত ঝুঁকি ছাড়াই এই যাচাইকরণটি প্রদান করে।
তুলনা: ওয়েব২ বনাম ইন্টারলিঙ্ক প্রাইভেসি মডেল
উপসংহার
ইন্টারলিঙ্ক প্রমাণ করে যে আপনি একই সাথে আপনার ব্যক্তিত্বের শক্তিশালী প্রমাণ এবং সম্পূর্ণ বায়োমেট্রিক গোপনীয়তা পেতে পারেন। আপনার মুখ আপনার ফোনেই থাকে। শুধুমাত্র অনন্যতার একটি গাণিতিক প্রমাণ বাইরে যায়। যাচাইকরণ বিনামূল্যে। ডেটা মাইনিং বিনামূল্যে। আপনার পরিচয় আপনার নিয়ন্ত্রণে থাকে।
এই পদ্ধতিটি প্রচলিত পরিচয় যাচাইকরণ পদ্ধতি থেকে একটি ভিন্নতা উপস্থাপন করে। এটি ক্রিপ্টোগ্রাফিক প্রমাণের নিরাপত্তার সাথে মোবাইল-ফার্স্ট ডিজাইনের সুবিধার সমন্বয় ঘটায়।
দাবিত্যাগ: ইন্টারলিঙ্ক ল্যাবস- এর এই নির্দেশিকাটি শুধুমাত্র শিক্ষামূলক উদ্দেশ্যে তৈরি এবং এটি কোনো আর্থিক পরামর্শ নয়। যেকোনো Web3 টোকেন ইকোসিস্টেমে অংশগ্রহণের পূর্বে সর্বদা নিজের গবেষণা পরিচালনা করুন।
সম্পর্কিত নিবন্ধ: আপনার যাচাইকৃত পরিচয়ের পেছনের অর্থনীতি বুঝুন, ক্লাস্টার ৯-এ থাকা ITL এবং ITLG টোকেন গাইডটি পড়ুন।

