LogoLogo
  • Home
  • Blog
LogoLogo
Home
Interlink App
ITLX Wallet
InterlinkChain
Blog
Ambassador
Creator
Campaign
Interlink foundation
Whitepaper
Treasury company

Human Network in the Age of AI

About usInterLink FoundationWhitepaperAmbassadorBlog

Resource

Privacy PolicyTerms and ConditionsCookie Policy

Address

895 Dove Street, Suite 300, Newport Beach, CA 92660, USA

Your browser does not support the video tag.

© 2025 Copyright InterLink. All rights reserved.

LogoLogo
  • Home
  • Blog
LogoLogo
Home
Interlink App
ITLX Wallet
InterlinkChain
Blog
Ambassador
Creator
Campaign
Interlink foundation
Whitepaper
Treasury company
    HomeBlogWeb3 中的生物识别隐私:Interlink 如何利用零知识证明保护面部数据(2026 年)

Web3 中的生物识别隐私:Interlink 如何利用零知识证明保护面部数据(2026 年)

Aug 20, 2026

技术

在 Web3 应用中完成面部验证后,人们自然会想知道自己的生物识别数据会发生什么。诸如“我的面部信息会被存储在某个地方吗?”或“这些数据会不会被泄露或出售?”之类的问题都是常见且合理的担忧。

本指南详细解释了Interlink 如何在验证过程中处理和保护面部数据。该系统采用两种主要技术:设备端处理和零知识证明 (ZKP)。这些技术协同工作,确保您的生物识别数据始终保持私密性,并完全由您掌控。

Interlink如何在验证过程中保护生物识别数据

要理解隐私模型,我们需要了解从您扫描面部的那一刻起所发生的一切。整个过程旨在最大限度地减少数据泄露,并最大限度地提高安全性。

验证过程完全在您的手机上进行。

在 Interlink 应用中完成身份验证时,整个过程都在您手机的安全硬件内部进行。这与将生物识别数据上传到中央服务器的传统系统有着本质区别。
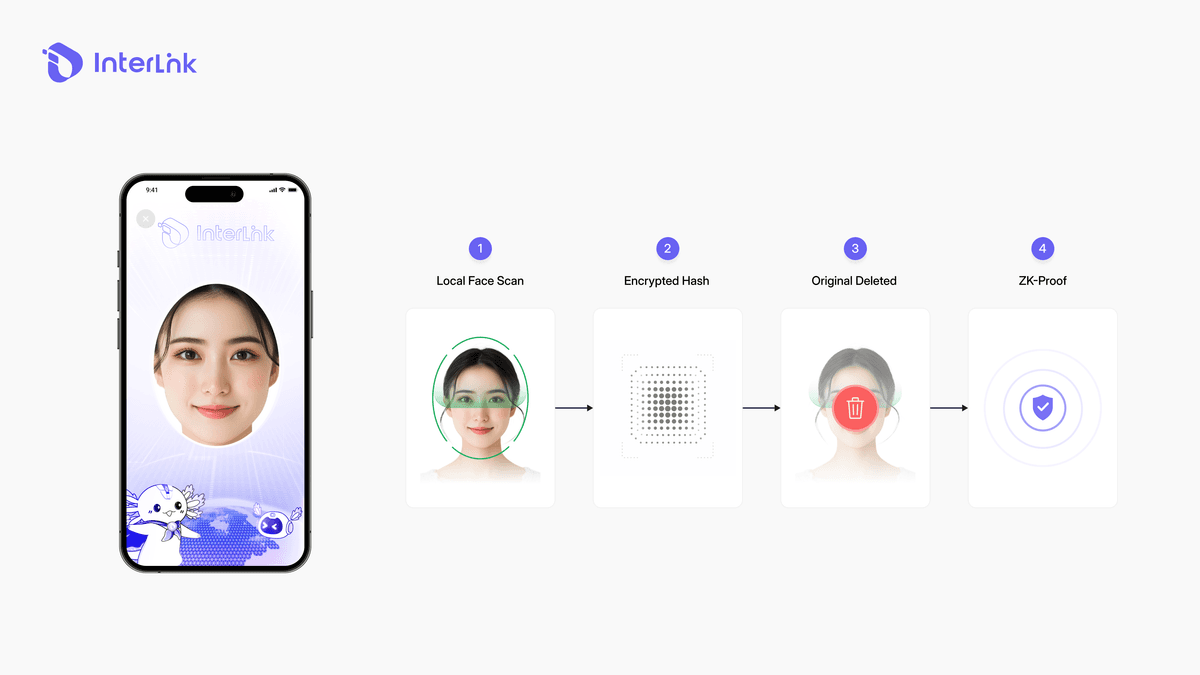
  • 步骤 1 - 本地面部扫描:您的面部将通过设备的安全硬件进行本地扫描。在 iOS 设备上,这被称为安全隔离区 (Secure Enclave),在 Android 设备上,这被称为信任区 (TrustZone)。这些专用安全芯片旨在安全地处理敏感数据,并将其与主操作系统隔离。
  • 步骤 2 - 即时转换为加密哈希值:您的面部原始图像会立即转换为数学表示形式,即加密哈希值。此时,原始照片或视频文件将从设备中删除。该哈希值无法逆向还原,因此无法重建原始图像。
  • 步骤 3 - 原始数据删除:原始照片或视频将立即删除,且不会离开您的设备。不会进行备份、云存储或服务器上传。删除操作即时且永久。
  • 第四步——零知识证明生成:仅生成一个加密证明,以确认您是独一无二的活人。此证明不包含任何面部数据,仅包含验证成功的数学证明。

Interlink 设备端生物识别处理显示,人脸扫描在安全隔离区内被转换为加密哈希值,原始图像已被删除。

关键概念:设备端处理与集中式云存储

根本区别在于数据处理地点。在传统的Web 2系统中,生物识别数据通常上传到集中式服务器。这会造成单点故障。如果服务器遭到入侵,所有面部数据都可能泄露。

Interlink 采用了一种不同的方法。所有生物识别处理都在您的设备上进行。无需公司服务器,无需云存储,也无需担心照片被出售或泄露。所有信息都保留在您的手机上。这种方法让您无需将最敏感的数据委托给第三方。

阅读更多: 如何保护您的 InterLink 帐户和数字身份(2026 年指南)

Interlink 中的零知识证明 (ZKP) 是什么?

零知识证明是一种密码学方法,它允许一方在不泄露任何额外信息的情况下向另一方证明某事。它是一种无需共享支持该主张的底层数据即可验证该主张的方法。

Interlink 中 ZKP 的工作原理

根据 Interlink 的官方白皮书,零知识证明允许网络验证一个精确的陈述:

“这是一位独一无二的、有血有肉的人类,此前从未登记过。”

该证据证实了三件事:

  • 你通过了活体检测(你是一个真实存在的活人)。

  • 您的生物识别数据将构成您独一无二的身份。

  • 此身份此前从未注册过。

ZKP 未揭示的内容

证据并未揭示:

  • 你的真实面孔

  • 任何个人信息

  • 你是谁

  • 任何可识别的生物特征数据

系统仅使用数学证明。您的真实面部信息将保留在您的设备上,不会泄露您的隐私。系统无需看到您的真实面容即可验证您的身份。

关键概念:保护隐私的身份

零知识证明(ZKP)在数字身份验证领域实现了罕见的组合:既能进行强验证,又能完全保护隐私。您只需证明自己是真人,系统不会获取任何其他信息。这是大多数身份验证项目目前仍无法实现的。它代表了数字时代身份验证方式的重大进步。

阅读更多: 人格证明如何运作?生物识别隐私与 Web3 安全
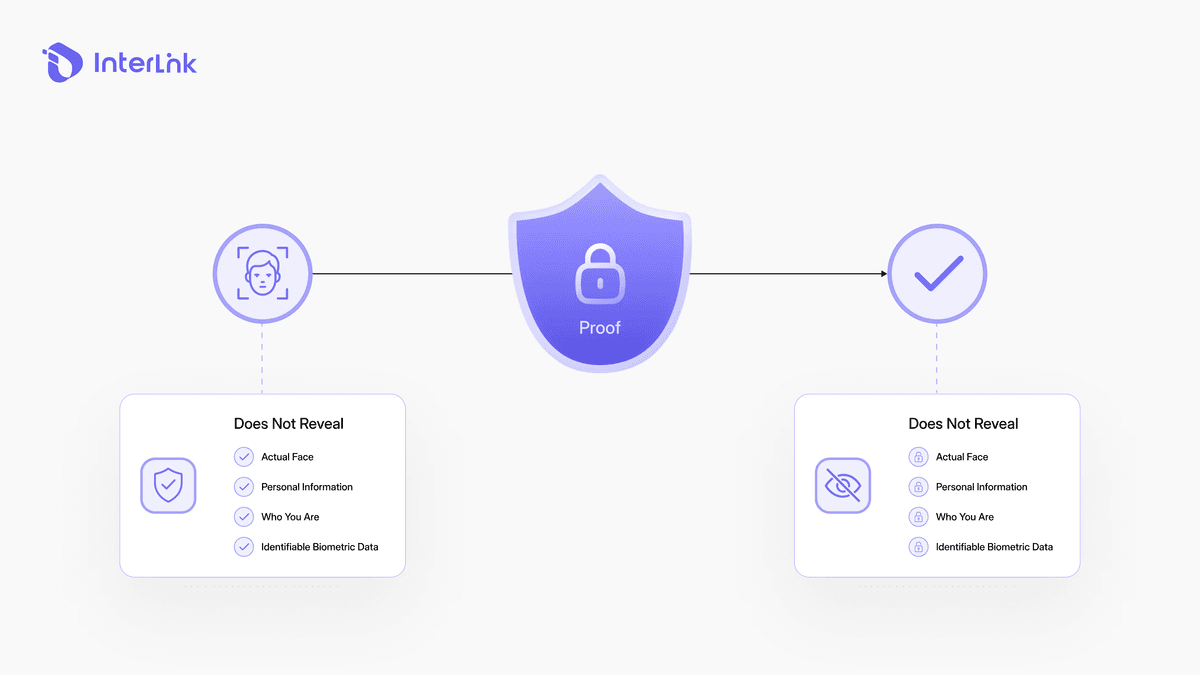
Interlink 中的零知识证明可在不泄露面部数据或个人身份的情况下证明活人的独特性。

为什么人格证明需要零知识证明

人格证明机制旨在确保每个用户都是独一无二的自然人。但如果没有零知识证明,就需要将生物识别数据集中存储。这会带来隐私风险和安全漏洞。

集中式存储的问题

在旧式的Web 2时代,面部数据通常存储在集中式数据库中。一旦发生数据泄露,数百万张面部图像就可能被泄露或出售。这种情况在多家大型公司中屡见不鲜,其后果可能十分严重且影响深远。

即使公司出于好意,集中式存储也会使之成为攻击者的诱人目标。一旦数据泄露,就无法“恢复”。

Interlink如何消除风险

Interlink彻底颠覆了这种模式:

  • 目前尚无中央人脸数据库。

  • 任何原始生物识别数据都不会离开您的手机。

  • ZK-Proofs 使监视式数据收集成为不可能。

  • 所有真人用户均可免费进行验证。

该系统无需存储您的面部信息,因为它只需要验证您的身份唯一性。零知识证明(ZKP)在提供此验证的同时,避免了数据存储带来的风险。

阅读更多:加密技术中的生物识别身份验证详解
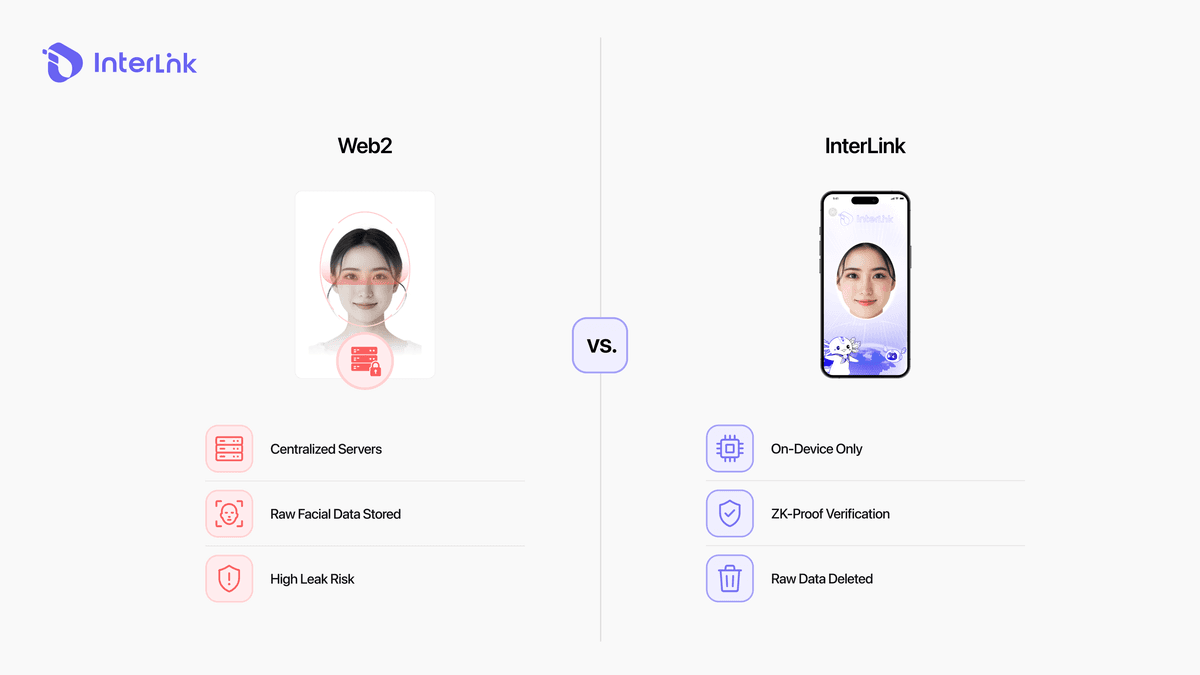
比较:Web2 与 Interlink 隐私模型

方面

Web2 方法

互联方法

数据存储

集中式服务器

仅限设备端

原始面部数据

已上传并存储

立即删除

验证方法

图像对比

零知识证明

数据泄露风险

高(单点故障)

无(无数据泄露)

用户控制

有限的

完全的

违约后的恢复

不可能的

不适用

Web2集中式人脸数据存储与Interlink零知识证明隐私保护模型的比较。

结论

Interlink 证明,您可以同时拥有强大的身份证明和完整的生物识别隐私。您的面部信息始终保留在您的手机上。只有用于证明您身份唯一性的数学证明会被发送出去。验证免费,数据挖掘也免费。您的身份始终由您掌控。

这种方法与传统的身份验证方法截然不同。它结合了加密证明的安全性以及移动优先设计的便捷性。

免责声明:本指南由InterLink Labs提供,仅供教育用途,不构成任何财务建议。参与任何 Web3 代币生态系统之前,请务必自行进行研究。

相关文章: ITLG 主网时代:链上 ITLG 的一步式 KYC

InterLink Core Team

More blogs

See More
arrow rightarrow right
No similar blogs found.
See More
arrow rightarrow right