2026年8月20日
テクノロジー
Web3アプリケーションで顔認証を行う際、自分の生体認証データがどうなるのか疑問に思うのは当然のことです。 「私の顔はどこかに保存されているのだろうか?」 「このデータは漏洩したり、売買されたりする可能性があるのだろうか?」といった疑問は、よくある正当な懸念事項です。
このガイドでは、Interlinkが認証時に顔データをどのように処理し、保護するかを詳しく説明します。このシステムは、デバイス上での処理とゼロ知識証明(ZKP)という2つの主要な技術を使用しています。これらの技術が連携することで、生体認証データが常にプライベートに保たれ、お客様自身が管理できるようになります。
プライバシーモデルを理解するには、顔をスキャンした瞬間から何が起こるのかを見ていくと良いでしょう。このプロセス全体は、データ漏洩を最小限に抑え、セキュリティを最大限に高めるように設計されています。
Interlinkアプリで本人確認手続きを完了すると、すべての処理はスマートフォンの安全なハードウェア内で行われます。これは、生体認証データを中央サーバーにアップロードする従来のシステムとは根本的に異なる点です。
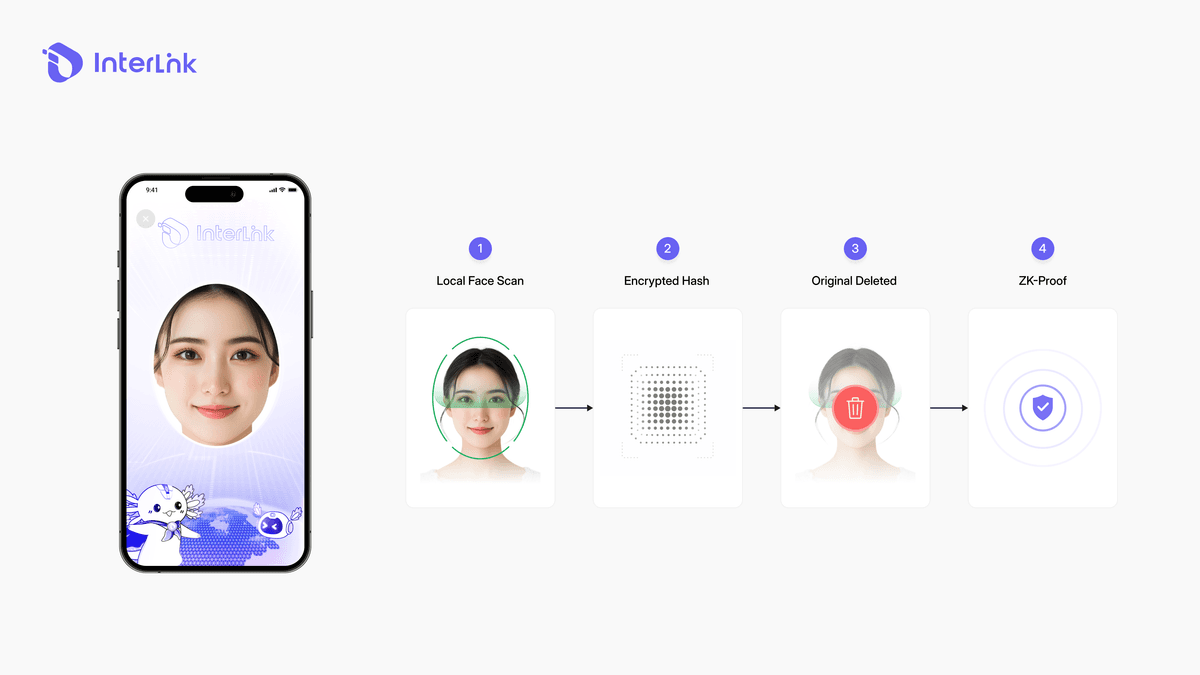
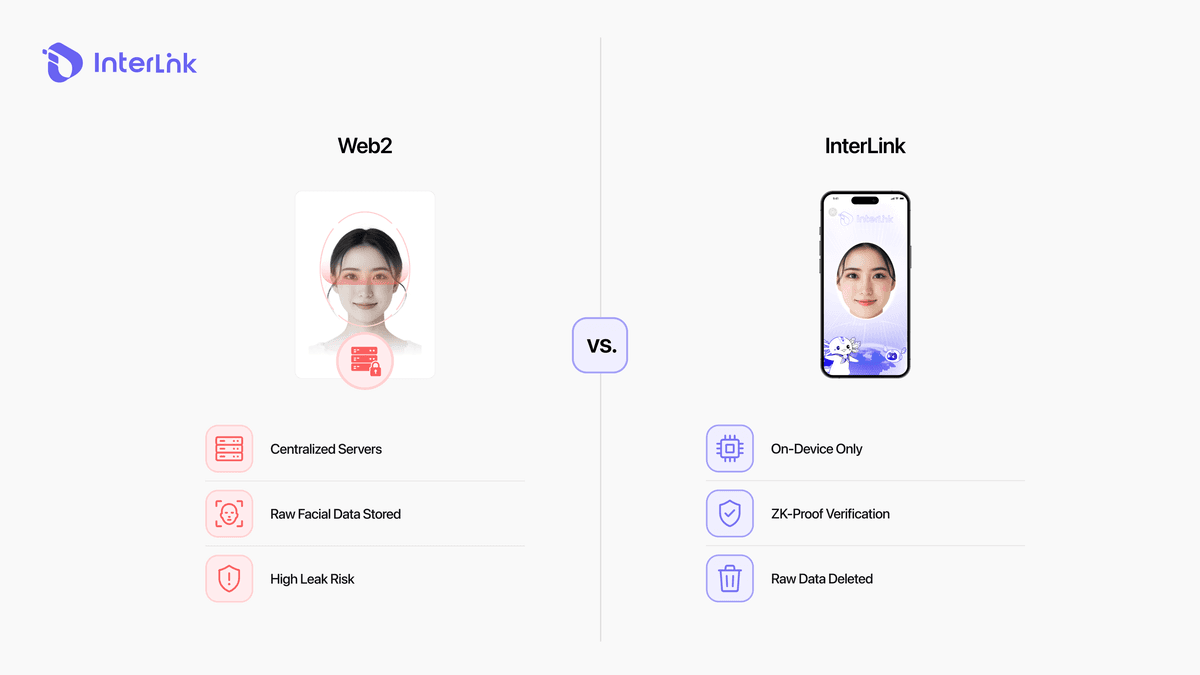
根本的な違いは、データの処理場所にある。従来のWeb2システムでは、生体認証データは中央サーバーにアップロードされることが多い。これは単一障害点を生み出す。サーバーが侵害されると、すべての顔データが漏洩する可能性がある。
Interlinkは従来とは異なるアプローチを採用しています。生体認証処理はすべてお客様のデバイス上で行われます。企業サーバーもクラウドストレージも不要で、写真が販売されたり漏洩したりするリスクもありません。すべてのデータはお客様のスマートフォン上に保存されます。このアプローチにより、最も機密性の高いデータを第三者に預ける必要がなくなります。
詳細はこちら: InterLinkアカウントとデジタルIDを保護する方法(2026年版ガイド)
ゼロ知識証明とは、ある当事者が別の当事者に対して、追加情報を一切開示することなく、ある事柄を証明できる暗号学的手法です。これは、主張を裏付ける根拠となるデータを共有することなく、主張を検証する方法です。
Interlinkの公式ホワイトペーパーによると、ゼロ知識証明によってネットワークは、以下の1つの正確なステートメントを検証できる。
「これは、これまで登録されたことのない、他に類を見ない生身の人間です。」
この証明は、以下の3つのことを裏付けています。
あなたは生体認証に合格しました(あなたは実在する生身の人間です)。
あなたの生体認証データは、固有の身元情報となります。
この身元はこれまで登録されたことがありません。
証拠は以下を明らかにしていない。
あなたの実際の顔
個人情報
あなたは誰ですか?
識別可能な生体認証データ
使用されるのは数学的な証明のみです。あなたの実際の顔はデバイス上でプライバシーが保護されます。システムはあなたの顔を見ることなく、あなたの個人識別情報を確認します。
ZKPは、デジタルアイデンティティにおいて稀有な組み合わせ、すなわち強力な認証と完全なプライバシーを実現します。あなたは自分が人間であることを証明するだけで、システムはそれ以外の情報を一切取得しません。これは、ほとんどのアイデンティティプロジェクトが未だ実現できていない組み合わせです。ZKPは、デジタル時代における本人確認のあり方を大きく前進させるものです。
詳細はこちら: 本人確認の仕組みとは?生体認証のプライバシーとWeb3セキュリティ
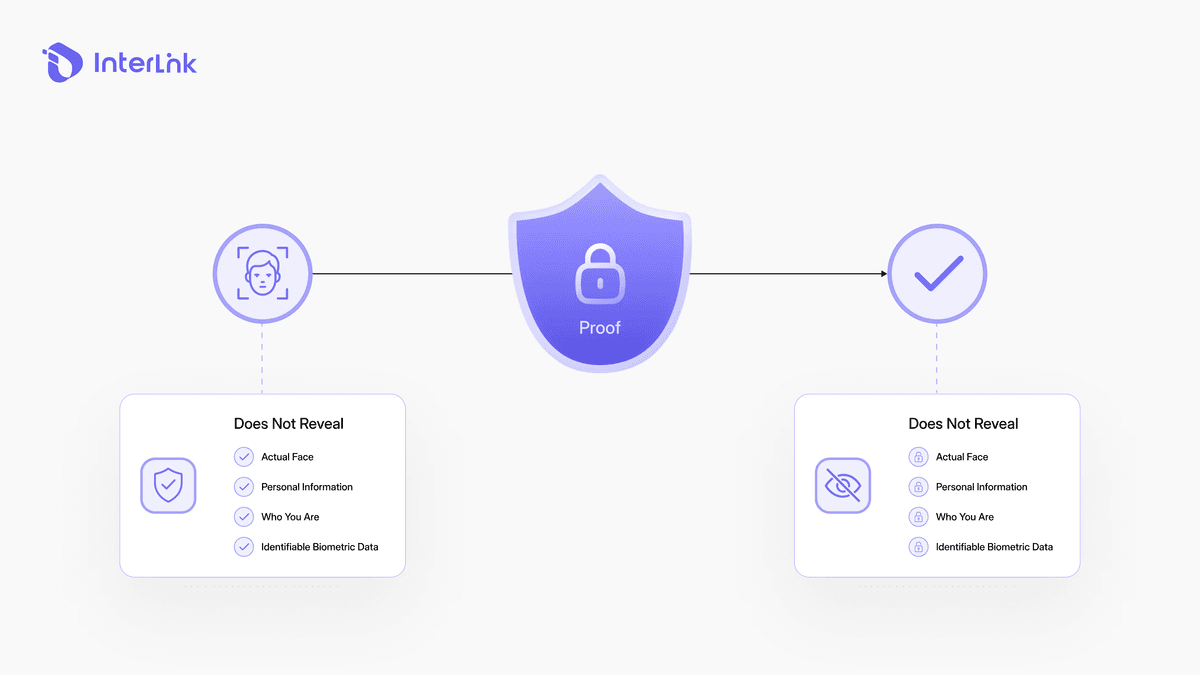
本人確認は、各ユーザーが唯一無二の人間であることを保証する仕組みです。しかし、ゼロ知識証明(ZK-Proof)がなければ、生体認証データを一元的に保存する必要が生じます。これはプライバシーリスクとセキュリティ脆弱性の両方を生み出します。
旧来のWeb2の世界では、顔データは中央集権型のデータベースに保存されることが多かった。一度の侵害で、数百万もの顔データが流出したり、売買されたりする可能性がある。これは大手企業で何度も起きてきたことだ。その影響は深刻かつ長期にわたるものになりかねない。
たとえ企業に善意があったとしても、集中型ストレージは攻撃者にとって魅力的な標的となる。一度データが侵害されると、それを「復元」することはできない。
Interlinkは、このモデルを完全に覆す。
顔写真の中央データベースは存在しない。
生体認証データは、お客様のスマートフォンから外部に送信されることはありません。
ZKプルーフは、監視型のデータ収集を不可能にする。
本人確認は、すべての実在の人間に対して引き続き無料で行われます。
システムはあなたの顔を保存する必要はありません。なぜなら、あなたが唯一無二の存在であることを検証するだけでよいからです。ZKP(ゼロ知識証明)は、データ保存に伴うリスクなしにこの検証を提供します。
詳しくはこちら:暗号技術における生体認証による本人確認について
結論
Interlinkは、強力な本人確認と完全な生体認証プライバシーを同時に実現できることを証明します。あなたの顔はスマートフォンの中に保存されます。外部に送信されるのは、一意性を証明する数学的なデータのみです。認証は無料、データマイニングも無料です。あなたの身元は、常にあなたの管理下にあります。
このアプローチは、従来の本人確認方法からの脱却を意味します。暗号学的証明のセキュリティと、モバイルファースト設計の利便性を兼ね備えています。
免責事項:このInterLink Labsによるガイドは教育目的のみであり、金融アドバイスを構成するものではありません。Web3トークンエコシステムに参加する前に、必ずご自身で調査を行ってください。


