

密码学中的生物特征身份验证详解
Oct 20, 2026
技术
担心加密身份验证意味着要将身份证照片和面部扫描上传到公司服务器?传统的 KYC 流程往往会带来隐私风险。现代生物识别系统旨在无需存储原始文件或原始面部图像即可证明您是独一无二的活人。本指南将解释加密技术中的生物识别身份验证原理,以及采用零知识证明的隐私保护型人格证明如何改变这一模式。
密码学中的生物特征身份验证是什么?
生物识别身份验证利用人脸特征等独特的人类特征来确认账户是否属于真人。在加密货币领域,其目标非常实际:减少机器人、虚假账户和女巫攻击,从而使奖励、访问权限和治理能够更好地惠及真人。
主要有两种方法:
- 传统 KYC 式生物识别:采集人脸和证件信息,然后通过集中式服务提供商进行存储或处理。
- 保护隐私的身份证明:通过设备端处理和加密证明验证唯一性,同时最大限度地减少原始数据泄露
关键概念:人格证明
人格证明旨在证明一个账户由一个独特的在世人类控制,而无需完全披露该人的法律细节。
传统KYC的隐私问题
传统的KYC流程虽然解决了身份验证问题,但往往会带来新的风险:敏感个人数据的集中存储。用户通常会将身份证照片、护照照片和自拍照提交到公司服务器或第三方服务提供商处。这种模式虽然有助于合规,但却将高价值的个人数据集中在可能被泄露或滥用的数据库中。
在 Web3 中,这造成了一种明显的矛盾:许多网络的目标是开放和去中心化,但仍然依赖集中式身份数据库进行反欺诈检查。
关键概念:集中式身份风险
当许多平台存储您的身份证件和面部信息副本时,一次数据泄露就可能导致多个服务中的相同敏感数据泄露。
生物特征身份如何在保护隐私的加密系统中发挥作用
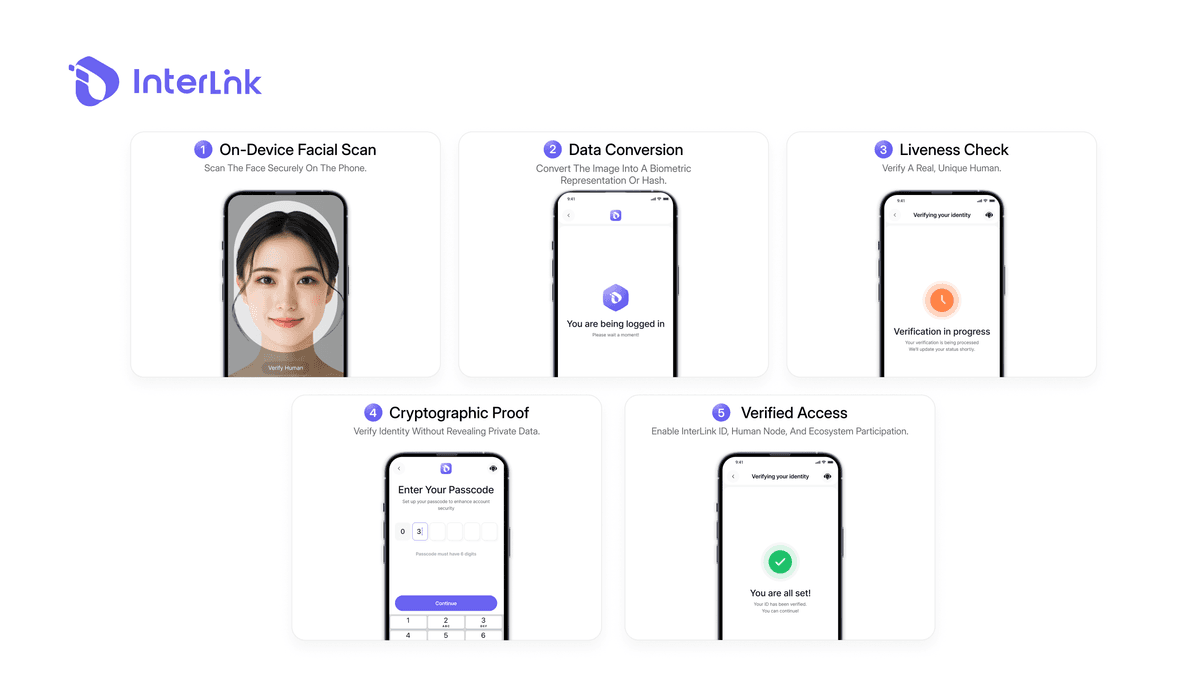
保护隐私的生物识别系统力求在不将您的面部信息存储为身份文件的前提下,验证身份的唯一性。典型的流程如下:
- 第一步:您的面部信息将通过您自己的手机进行扫描。整个过程都在您手机的安全硬件内部完成。iOS 设备上的这项功能称为安全隔离区 (Secure Enclave),Android 设备上的此功能称为信任区 (TrustZone)。这些都是专用的安全芯片,旨在安全地处理敏感数据,并将其与主操作系统隔离。
- 步骤二:将原始图像转换为生物特征表示或加密哈希值。该系统设计为无需保留原始照片即可进行验证。哈希值是不可逆的表示,无法用于重建原始图像。
- 步骤 3:系统检查扫描是否来自真人,并根据网络的反女巫攻击设计评估其唯一性。此步骤确保照片或预录视频无法用于绕过验证。
- 步骤 4:生成加密证明以确认唯一性声明的有效性,但不会泄露底层人脸数据或完整的个人身份信息。仅使用数学证明;真实的人脸数据将保留在您的设备上,确保隐私安全。
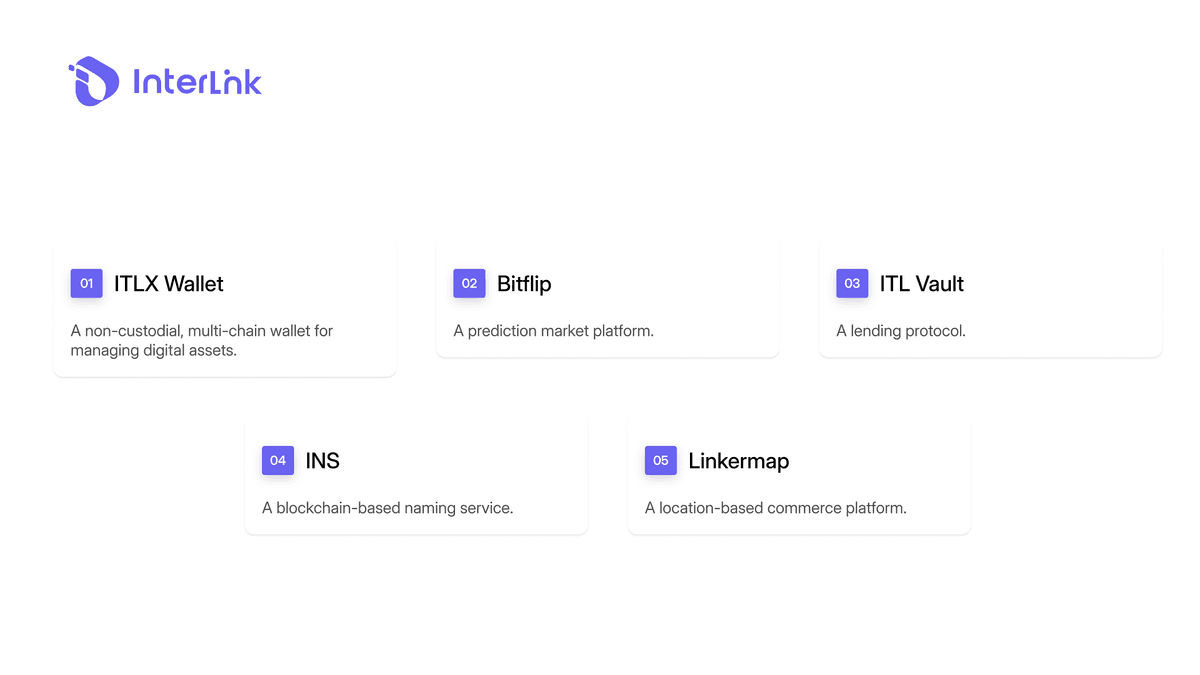
- 步骤 5:完成后,用户将收到用于参与网络的已验证凭证。在 InterLink 的模型中,这支持 InterLink ID 和人类节点访问权限,可用于挖矿、应用程序和生态系统活动。
关键概念:零知识证明(ZKP)
零知识证明允许您在不泄露用于证明该陈述的底层私人数据的情况下,证明该陈述为真。在 InterLink 的案例中,该陈述为:“这是一个独一无二的、真实的、此前未注册过的人类。”该证明在不泄露您的真实面容、个人信息或身份的情况下,确认了这一点。
设备端处理与集中式云存储
在任何身份系统中,生物识别数据的处理地点都是最重要的隐私决策之一。
InterLink 的人格验证流程基于第二种模型设计:本地采集、转换为不可逆表示形式,并通过保护隐私的证明进行验证。最终生成一个经过验证的人类节点身份,该节点无需将每次注册都转化为向第三方提交文档即可参与活动。
为什么加密货币需要生物识别身份
奖励参与的加密系统需要一种方法来防止机器人程序淹没真实用户。如果没有强有力的唯一性检查,开放的奖励系统很容易被虚假账户滥用。生物识别身份证明可以帮助网络:
- 减少女巫攻击和僵尸网络农场
- 更公平地将奖励分配给真正的人类节点
- 保护政府免受垃圾投票的侵害
- 在不放弃验证的前提下,保持网络对真实用户开放。
对于移动优先网络而言,这一点尤为重要,因为这类网络旨在让用户能够轻松、免费地使用普通智能手机参与其中。
加密技术中生物识别身份的优势和局限性
生物识别身份可以提高隐私性和公平性,但它并非万能。
潜在益处
- 减少向多个第三方提交身份证件的需求
- 减少对集中式原始人脸图像存储的依赖
- 更有力的证据证明该账户属于真人
- 智能手机上的快速验证流程
重要限制
- 结果仍然取决于相机质量、光照条件和用户设置。
- 用户必须信任官方应用程序和协议的安全设计。
- 隐私保护型支付点 (PoP) 并不能在所有情况下自动取代所有法律规定的 KYC 要求。
- 用户应仅通过官方渠道完成验证。
结论
加密货币领域的生物识别身份验证正从依赖大量文件的KYC(了解你的客户)转向保护隐私的“人格证明”。其目标很简单:在最大限度减少原始个人数据泄露的同时,确认身份为唯一的在世个体。
设备端处理和零知识证明将生物特征输入转化为加密证明,而非存储在另一个集中式的人脸数据库中。身份验证可以在不要求用户提供不必要的个人数据的情况下,保障网络安全。
免责声明:本指南由InterLink Labs提供,仅供教育用途,不构成任何法律、安全或财务建议。请务必通过官方应用程序和渠道进行核实。切勿与非官方机构分享原始身份证件或找回信息。

