

暗号技術における生体認証による本人確認について解説
2026年10月20日
テクノロジー
暗号通貨における本人確認には、身分証明書の写真や顔スキャン画像を会社のサーバーにアップロードする必要があるのではないかと心配ですか?従来の本人確認(KYC)は、プライバシーリスクを生み出すことが少なくありません。最新の生体認証システムは、生の書類やオリジナルの顔画像を保存することなく、あなたが唯一無二の生身の人間であることを証明することを目指しています。このガイドでは、 暗号通貨における生体認証による本人確認の仕組みと、プライバシーを保護するゼロ知識証明による本人確認モデルがどのように変化をもたらすかを解説します。
暗号技術における生体認証による本人確認とは?
生体認証による本人確認は、顔の模様など、人間特有の特徴を用いて、アカウントが実在の人物のものであることを確認する。暗号資産における生体認証の目的は、ボット、偽アカウント、シビル攻撃を減らし、報酬、アクセス権、ガバナンスが実在の人間に有利になるようにすることである。
大きく分けて2つのアプローチがあります。
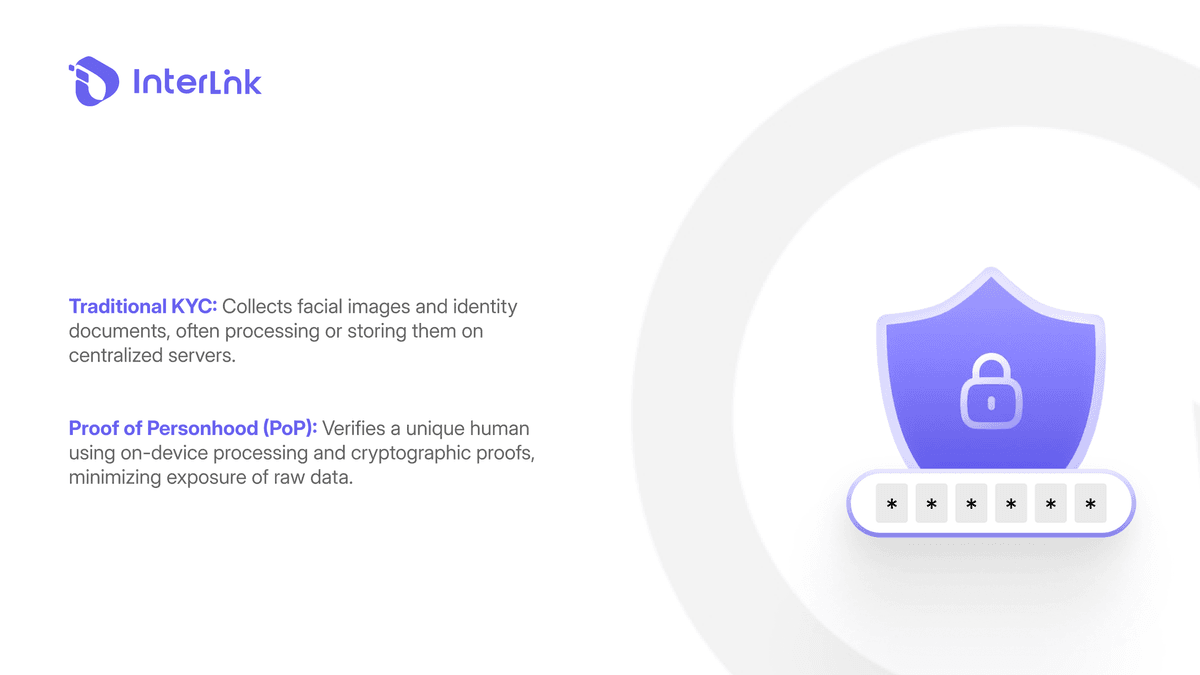
- 従来のKYC方式の生体認証:顔と書類を撮影し、中央集権型のプロバイダーを通じて保存または処理する。
- プライバシー保護型本人確認:デバイス上での処理と暗号化による証明で一意性を検証し、生データの公開を最小限に抑えます。
重要概念:人格の証明
本人確認とは、アカウントが特定の生身の人間によって管理されていることを証明することを目的としており、必ずしもその人物の法的詳細をすべて明らかにする必要はありません。
従来のKYCにおけるプライバシー問題
従来のKYC(顧客確認)は本人確認の問題を解決する一方で、機密性の高い個人データの一元的な保管という新たなリスクを生み出すことが多い。ユーザーは通常、身分証明書の写真、パスポート、自撮り写真などを企業のサーバーや第三者プロバイダーに送信する。このモデルはコンプライアンス遵守には有効だが、価値の高い個人データがデータベースに集中するため、後々侵害や悪用されるリスクが高まる。
Web3においては、これは明確な矛盾を生み出している。多くのネットワークはオープンで分散型であることを目指しているにもかかわらず、不正防止チェックのために依然として中央集権型の本人確認データベースに依存しているのだ。
主要概念:集中型アイデンティティリスク
多くのプラットフォームがあなたの身分証明書や顔写真のコピーを保存している場合、一度の情報漏洩で複数のサービスにわたって同じ機密データが流出する可能性があります。
プライバシー保護暗号システムにおける生体認証の仕組み
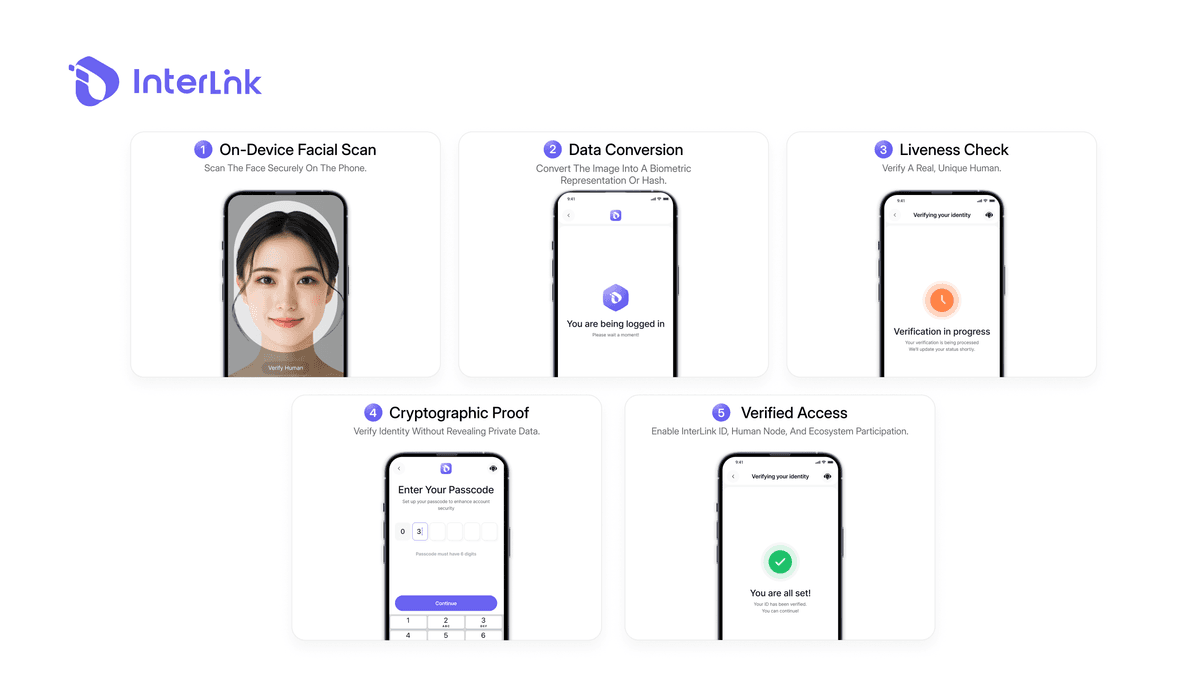
プライバシー保護型の生体認証システムは、顔を個人情報ファイルとして保存することなく、個人を特定できるように検証します。一般的な流れは以下のとおりです。
- ステップ1:あなたの顔がスマートフォン上でスキャンされます。このプロセス全体は、スマートフォンのセキュアハードウェア内で実行されます。これは、iOSデバイスではSecure Enclave、AndroidデバイスではTrustZoneと呼ばれています。これらは、機密データをメインのオペレーティングシステムから隔離された状態で安全に処理するように設計された専用のセキュリティチップです。
- ステップ2:元の画像は生体認証情報、つまり暗号化されたハッシュに変換されます。このシステムは、認証に元の写真の保管を必要としないように設計されています。ハッシュは不可逆的な表現であり、元の画像を復元するために使用することはできません。
- ステップ3:システムは、スキャンが実在の人物から送信されたものであることを確認し、ネットワークのシビル攻撃対策設計に基づいて一意性を評価します。このステップにより、写真や録画済みのビデオを使用して認証を回避することができなくなります。
- ステップ4:暗号化された証明が生成され、基となる顔データや完全な個人情報が開示されることなく、有効な一意性主張が確認されます。使用されるのは数学的な証明のみであり、実際の顔データはデバイス上にプライベートに保持されます。
- ステップ5:完了すると、ユーザーはネットワーク参加のための認証情報を受け取ります。InterLinkのモデルでは、これにより、マイニング、アプリ、エコシステム活動のためのInterLink IDとヒューマンノードへのアクセスがサポートされます。
重要概念:ゼロ知識証明(ZKP)
ゼロ知識証明とは、証明に使用した個人データを開示することなく、ある主張が真実であることを証明できる手法です。InterLinkの場合、その主張は「これは、過去に登録したことのない、唯一無二の生身の人間である」というものです。この証明は、あなたの実際の顔写真、個人情報、または身元を明らかにすることなく、この事実を裏付けます。
デバイス内処理 vs. 中央集中型クラウドストレージ
生体認証データがどこで処理されるかは、あらゆる本人確認システムにおいて最も重要なプライバシーに関する決定事項の一つです。
InterLinkの本人確認フローは、2番目のモデル、すなわちローカルでのキャプチャ、不可逆的な表現への変換、そしてプライバシー保護型の証明による検証に基づいて設計されています。その結果、検証済みのヒューマンノードIDが得られ、すべてのサインアップを第三者への文書提出にすることなく参加できます。
暗号通貨に生体認証が必要な理由
参加型報酬システムでは、ボットが実際のユーザーを圧倒するのを防ぐ方法が必要です。強力な一意性チェックがなければ、オープンな報酬システムは偽アカウントによる不正利用が容易になります。生体認証による本人確認は、ネットワークに次のようなメリットをもたらします。
- シビル攻撃とボットファームを削減する
- 実際の人間ノードに対してより公平に報酬を分配する
- スパム投票からガバナンスを守る
- 認証を放棄することなく、ネットワークを実際の人々に開放し続ける
これは、参加が簡単で無料であり、通常のスマートフォンでアクセスできることを目的としたモバイルファーストのネットワークにとって特に重要です。
暗号における生体認証の利点と限界
生体認証はプライバシーと公平性を向上させる可能性を秘めているが、魔法ではない。
潜在的なメリット
- 複数の第三者機関に身分証明書を提出する必要性が少なくなる
- 生の顔画像の中央集権的な保存場所への依存度が低い
- アカウントが実在の人物のものであるというより強力な証拠
- スマートフォンでの迅速な認証フロー
重要な制限
- 結果はカメラの画質、照明、ユーザーの設定によって左右される。
- ユーザーは公式アプリとプロトコルのセキュリティ設計を信頼する必要があります
- プライバシー保護型のPoPは、あらゆる状況において、すべての法的KYC要件を自動的に置き換えるものではありません。
- ユーザーは公式チャネルを通じてのみ認証を完了する必要があります。
結論
暗号資産における生体認証による本人確認は、書類中心のKYC(顧客確認)から、プライバシー保護を重視した本人確認へと移行しつつある。その目的はシンプルだ。生の個人データの漏洩を最小限に抑えつつ、唯一無二の生身の人間であることを確認することである。
デバイス上での処理とゼロ知識証明により、生体認証入力は顔写真の中央集権型アーカイブではなく、暗号学的証明へと変換されます。これにより、ユーザーが必要以上に個人データを提供することなく、本人確認をネットワークセキュリティの強化に役立てることができます。
免責事項:このInterLink Labsのガイドは教育目的のみであり、法律、セキュリティ、または財務に関する助言を構成するものではありません。必ず公式アプリおよび公式チャネルを通じて確認してください。ID文書の生データや復旧情報を非公式の第三者と共有しないでください。

